Щоб підвищити безпеку облікового запису Bitget, використовуйте кілька незалежних рівнів захисту: ключ доступу, двофакторну автентифікацію (2FA) на основі застосунку-автентифікатора, антифішинговий код, контроль виведення на довірені адреси, регулярну перевірку пристроїв і захищену резервну електронну адресу. Жодне окреме налаштування не робить обліковий запис на біржі повністю безпечним, тому перевіряйте неочікувані повідомлення за допомогою офіційного інструмента перевірки Bitget і підтримуйте план відновлення, яким можна скористатися без залежності від того самого втраченого пристрою.
Остання перевірка: 18 серпня 2026 року. Назви меню та доступність функцій можуть відрізнятися залежно від облікового запису, регіону, продукту та версії застосунку. Перед тим як покладатися на певний засіб захисту, перевірте поточні налаштування безпеки у власному обліковому записі Bitget.
Рекомендований порядок налаштування безпеки Bitget
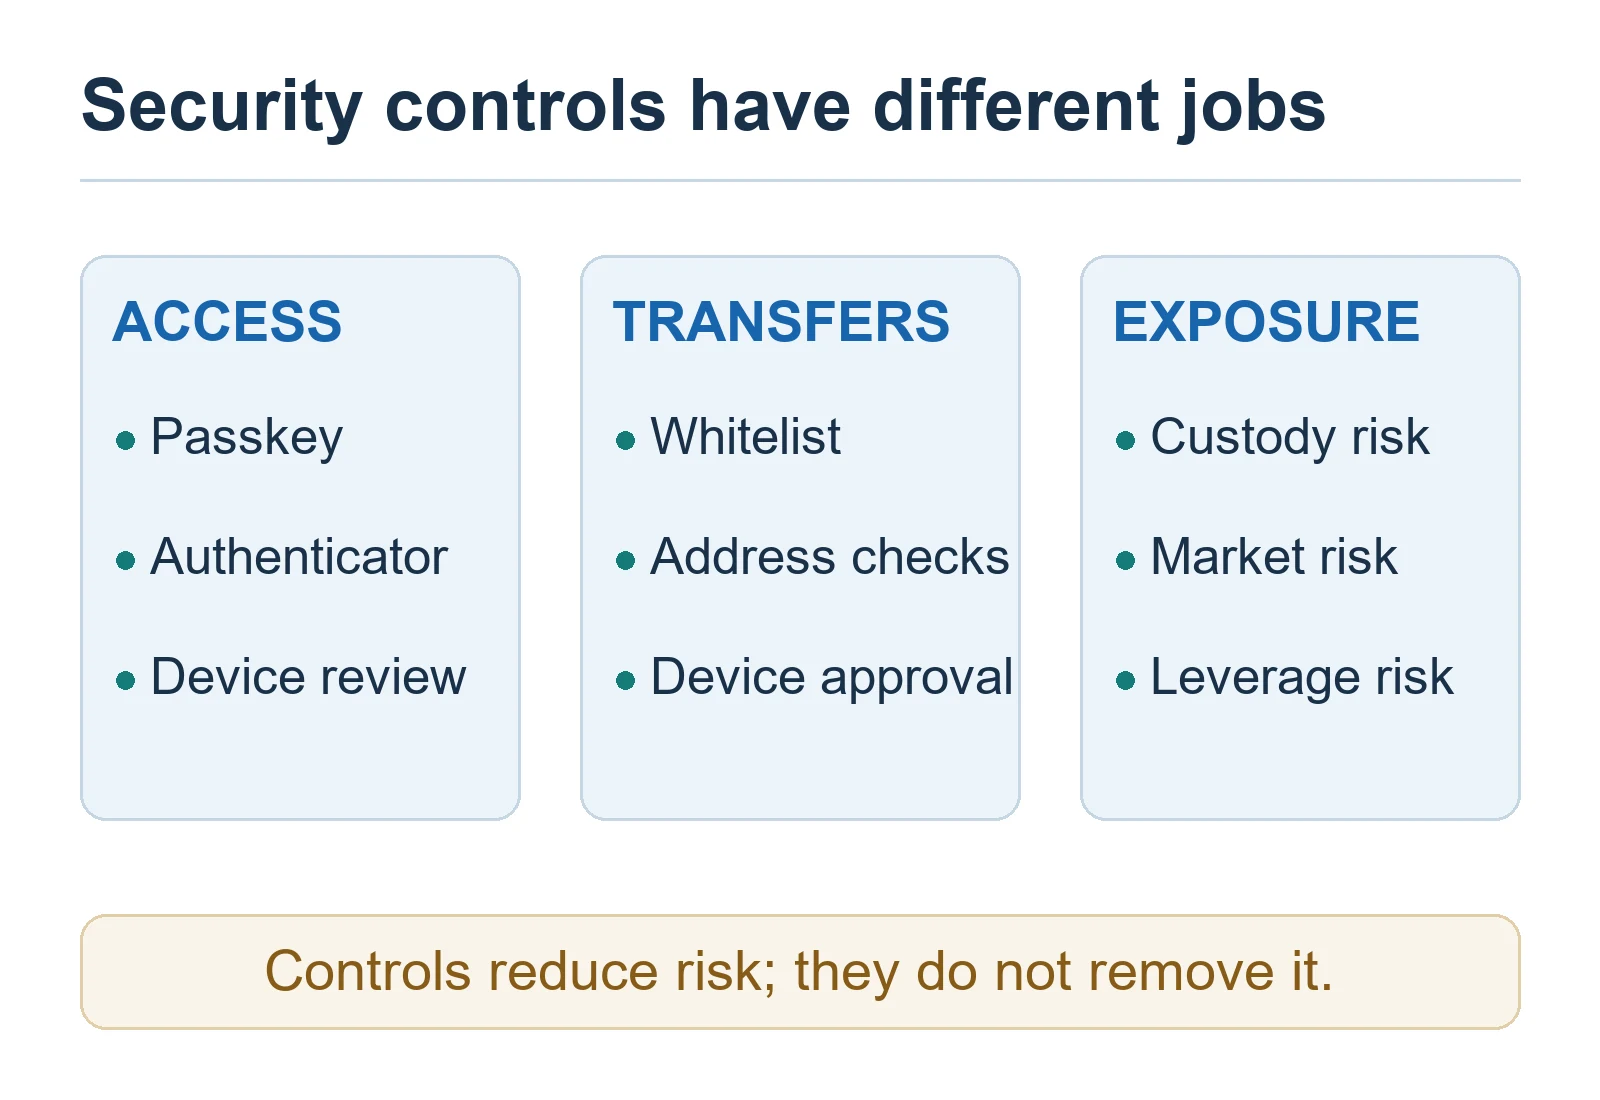
Виконайте наведені нижче дії, перш ніж зберігати на біржі значний баланс:
- Захистіть електронну адресу, зареєстровану в Bitget, за допомогою унікального пароля та окремої 2FA.
- Додайте ключ доступу Bitget на довіреному пристрої. Якщо це підтримується, підготуйте другий довірений пристрій або ключ безпеки, щоб втрата одного пристрою не стала єдиною точкою відмови.
- Увімкніть застосунок-автентифікатор для Bitget і зберігайте його ключ налаштування або резервний ключ офлайн, окремо від пароля.
- Створіть приватний антифішинговий код і перевірте, чи правильно він відображається в справжніх електронних листах Bitget.
- Увімкніть білий список адрес для виведення, перевірку виведення на іншому пристрої та можливість скасування виведення, якщо вони доступні.
- Перегляньте пристрої, на яких виконано вхід, активні сеанси, API-ключі та сповіщення безпеки. Видаліть усе, що вам не знайоме.
- Додайте офіційний сайт Bitget і центр підтримки до закладок. Перевірте шлях відновлення до виникнення надзвичайної ситуації, не надсилаючи запит на відновлення.
- Додаючи адресу для виведення, виконайте невелике тестове виведення та перевірте актив, мережу, адресу й мемо або тег, якщо вони потрібні.
Що може — і чого не може — зробити кожен засіб захисту
| Засіб захисту | Основне призначення | Важливе обмеження |
|---|---|---|
| Ключ доступу | Зменшує залежність від багаторазово використовуваного пароля та використовує прив’язаний до пристрою або керований постачальником криптографічний обліковий засіб. | Він не захищає розблокований, скомпрометований або неналежно відновлений пристрій. Безпека пристрою та хмарного облікового запису також має значення. |
| 2FA через автентифікатор | Додає код з обмеженим строком дії після введення пароля або під час виконання чутливих дій. | Код усе ще можна викрасти за допомогою фішингу в режимі реального часу, а слабке відновлення облікового запису може обійти цей рівень захисту. |
| Антифішинговий код | Допомагає розпізнавати електронні листи, які Bitget створив для вашого облікового запису. | Він не замінює перевірку відправника, точного домену, URL-адреси призначення та контексту запиту. |
| Білий список адрес для виведення | Обмежує виведення адресами, які ви навмисно зберегли як довірені. | Ви все одно повинні перевіряти правильність активу, мережі, мемо або тегу, а також безпеку гаманця призначення. |
| Перевірка на іншому пристрої та скасування | Додає ще один етап перевірки та може дозволити ненадовго скасувати виведення, якщо цю функцію ввімкнено. | Bitget документує однохвилинне вікно для скасування; це не гарантує, що кожне помилкове або несанкціоноване виведення можна буде повернути. |
| Перевірка офіційних каналів | Перевіряє, чи розпізнається Bitget посилання, електронна адреса або обліковий запис у соціальній мережі. | Це допомагає лише тоді, коли ви перевіряєте точний канал до натискання посилання, входу в обліковий запис або надсилання активів. |
1. Налаштуйте ключ доступу Bitget
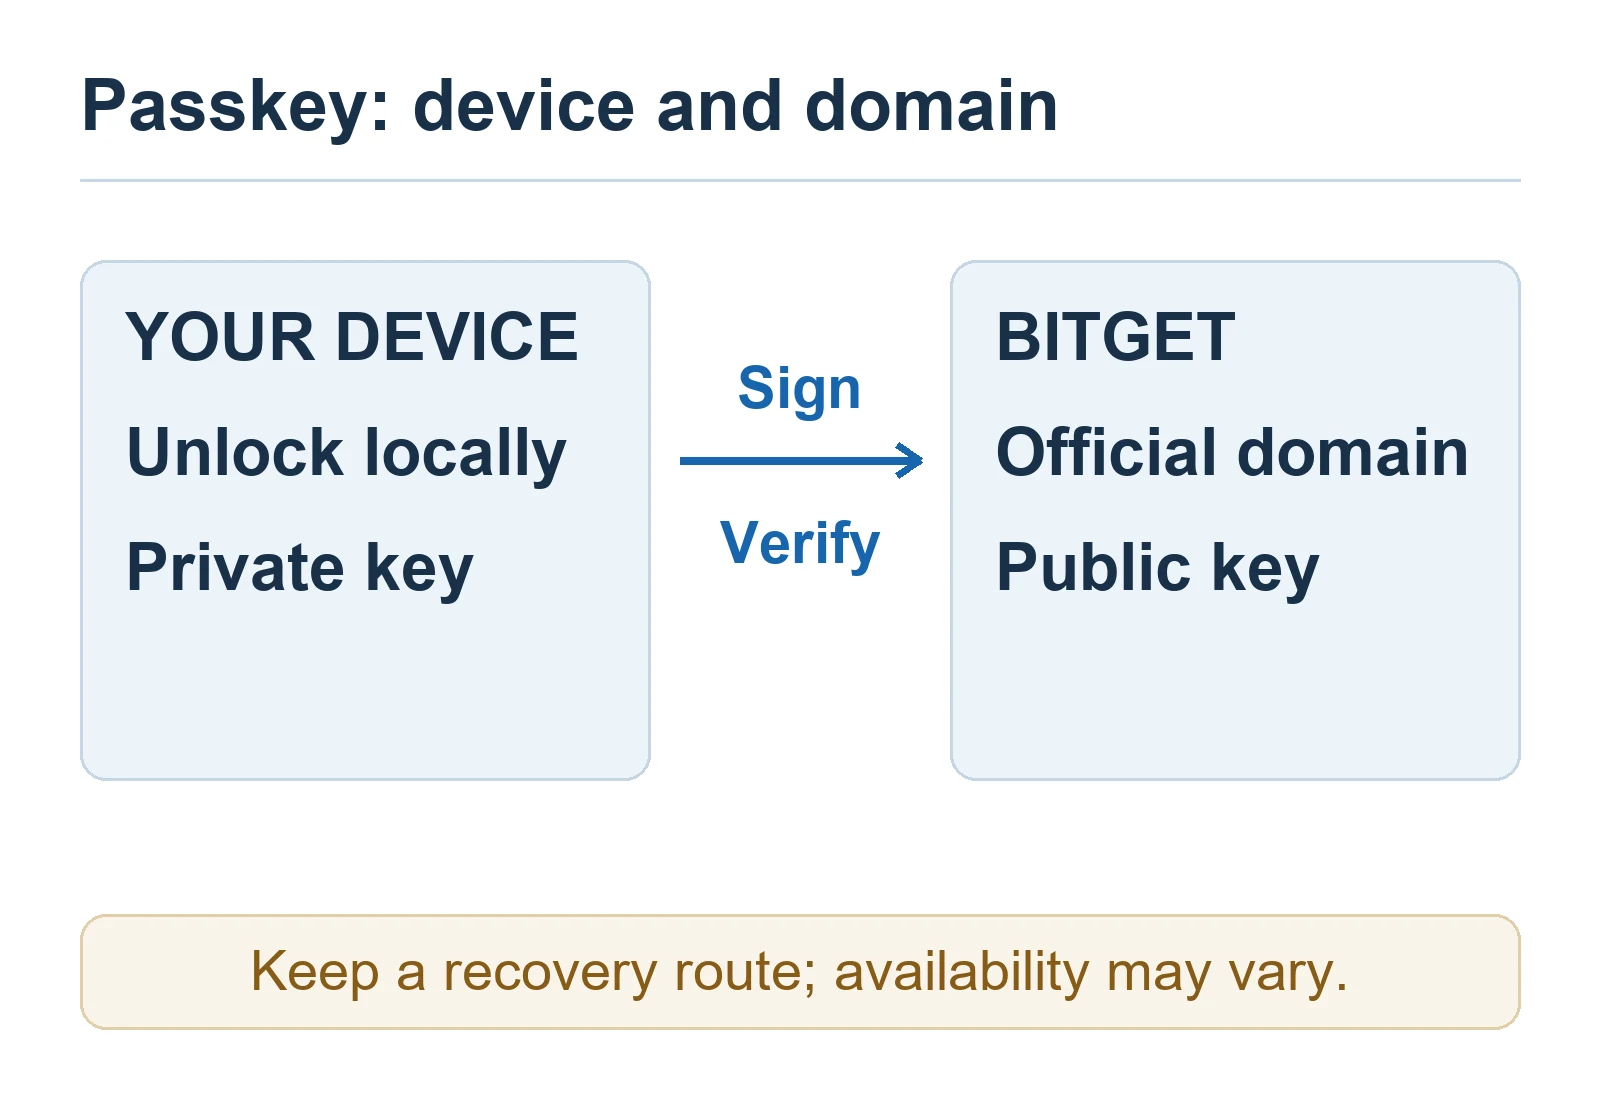
Ключ доступу замінює багаторазово використовуваний секрет для входу обліковим засобом на основі відкритого ключа, який розблоковується біометричною перевіркою пристрою, PIN-кодом або сумісним ключем безпеки. Bitget зазначає, що приватний ключ залишається на пристрої користувача, а обліковий засіб пов’язаний із доменом Bitget. Це може зменшити ризик повторного використання паролів і багатьох підроблених сторінок входу, але його слід розглядати як один із рівнів захисту, а не як гарантію повного захисту від фішингу.
У застосунку Bitget поточний офіційний шлях: Центр користувача → Безпека → Ключ доступу → Додати ключ доступу. Дотримуйтесь підказок пристрою та пройдіть усі необхідні перевірки облікового запису. Назви можуть дещо відрізнятися на вебсайті або після оновлення інтерфейсу.
- Додавайте ключі доступу лише на пристроях і в облікових записах платформ, якими ви керуєте.
- Захищайте код розблокування пристрою та обліковий запис Apple, Google або менеджера паролів, який може синхронізувати ключ доступу.
- Не вимикайте 2FA через автентифікатор; Bitget зазначає, що ключі доступу та 2FA можуть співіснувати.
- Якщо пристрій втрачено, якомога швидше скористайтеся налаштуваннями безпеки з довіреного сеансу, щоб видалити його ключ доступу. Якщо ви не можете ввійти, скористайтеся офіційним шляхом відновлення облікового запису Bitget.
2. Додайте 2FA на основі автентифікатора та захистіть резервний ключ
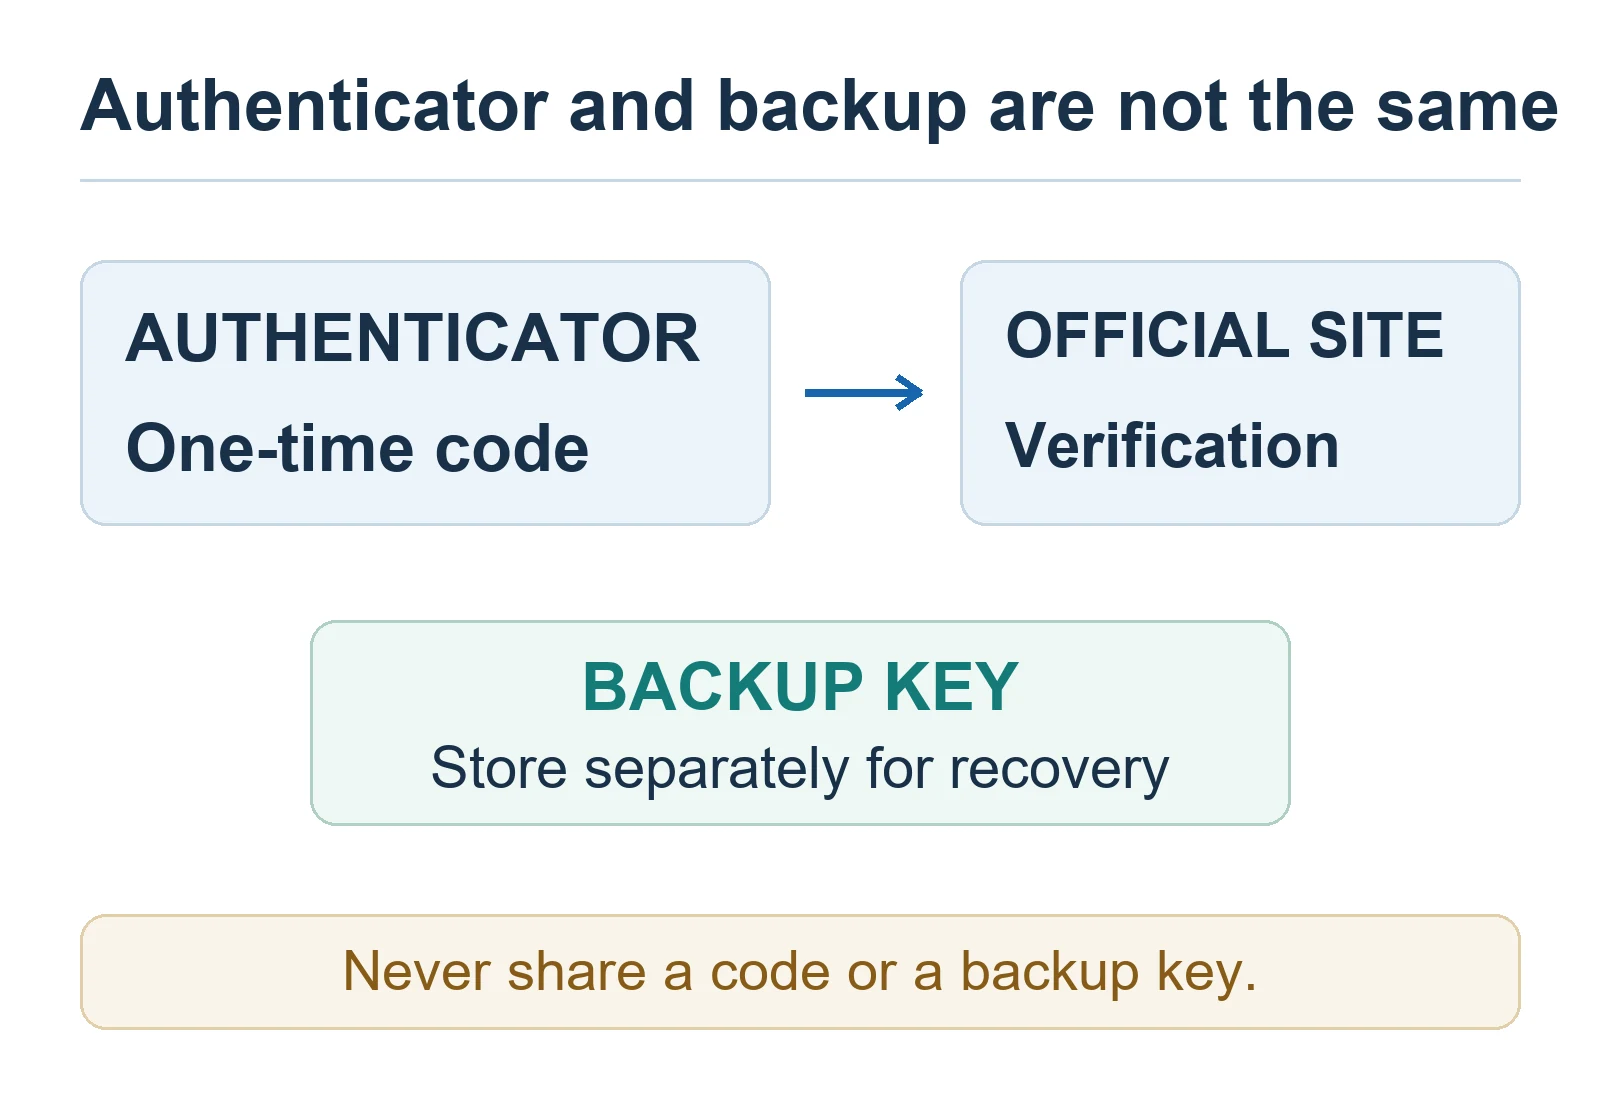
Поточний посібник Bitget для Google Authenticator спрямовує користувачів до Центр облікового запису → профіль → Безпека → Google Authenticator, а потім пропонує відсканувати QR-код або ввести ключ налаштування та підтвердити дію шестизначним одноразовим паролем. Bitget зазначає, що перевірку через автентифікатор можна використовувати для входу, виведення коштів і зміни налаштувань безпеки.
Резервний ключ або ключ налаштування потребує такого самого захисту, як і облікові дані для відновлення. Запишіть його або зберігайте в безпечному офлайн-місці, не поруч із паролем Bitget. Не надсилайте його собі електронною поштою, не вставляйте в чат підтримки, не показуйте в записі екрана та не зберігайте єдину копію на телефоні, який генерує коди. Ніколи не повідомляйте одноразовий код тому, хто першим зв’язався з вами.
Якщо ви використовуєте звичайний застосунок-автентифікатор, а не Google Authenticator, переконайтеся, що він надійно підтримує стандартні одноразові паролі на основі часу, і зрозумійте принцип роботи його зашифрованих резервних копій. Окремий пристрій-автентифікатор може забезпечити краще розмежування, але лише за наявності практичного плану відновлення.
3. Створіть і правильно використовуйте антифішинговий код
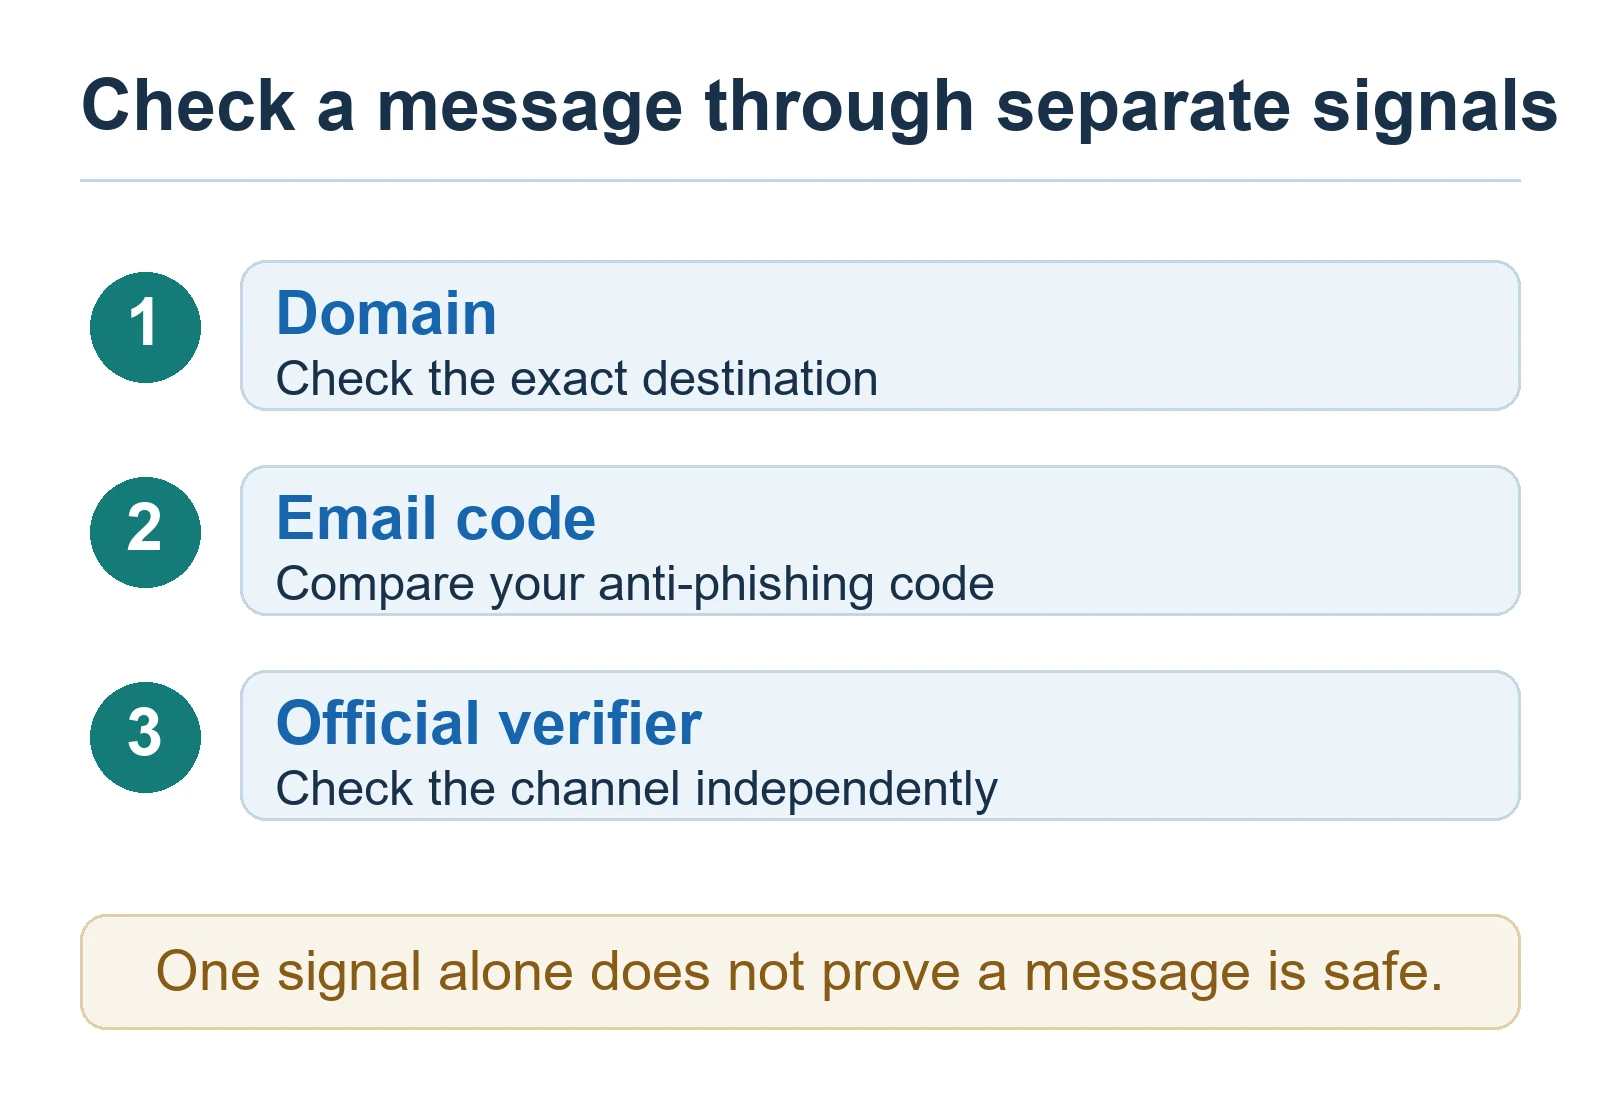
Антифішинговий код — це фраза, яку ви обираєте в налаштуваннях безпеки Bitget. Bitget додає її до офіційних електронних листів щодо облікового запису, тому повідомлення без очікуваного коду стає негайною ознакою небезпеки. Поточний шлях налаштування: Центр користувача → Безпека → Антифішинговий код.
- Оберіть код, який не містить вашого імені, пароля, реферального коду або фрази, яку ви публікуєте у відкритому доступі.
- Не вводьте антифішинговий код на вебсайті лише тому, що електронний лист просить вас про це.
- Перевіряйте повну адресу відправника та точне призначення посилання; схожі домени можуть виглядати переконливо.
- Щодо неочікуваного електронного листа, вебсторінки або облікового запису в соціальній мережі використовуйте офіційний інструмент перевірки Bitget зі сторінки підтримки Bitget, доданої до закладок, замість посилання в повідомленні.
- Розглядайте терміновість, погрози, плату за «розблокування облікового запису», запити на віддалений доступ і запити паролів, приватних ключів або одноразових кодів як ознаки шахрайства.
Зловмисник, який уже побачив ваш код, може скопіювати його у підроблене повідомлення. Саме тому код є засобом виявлення, а не самостійним доказом безпеки електронного листа чи посилання.
4. Посильте захист виведення коштів із Bitget
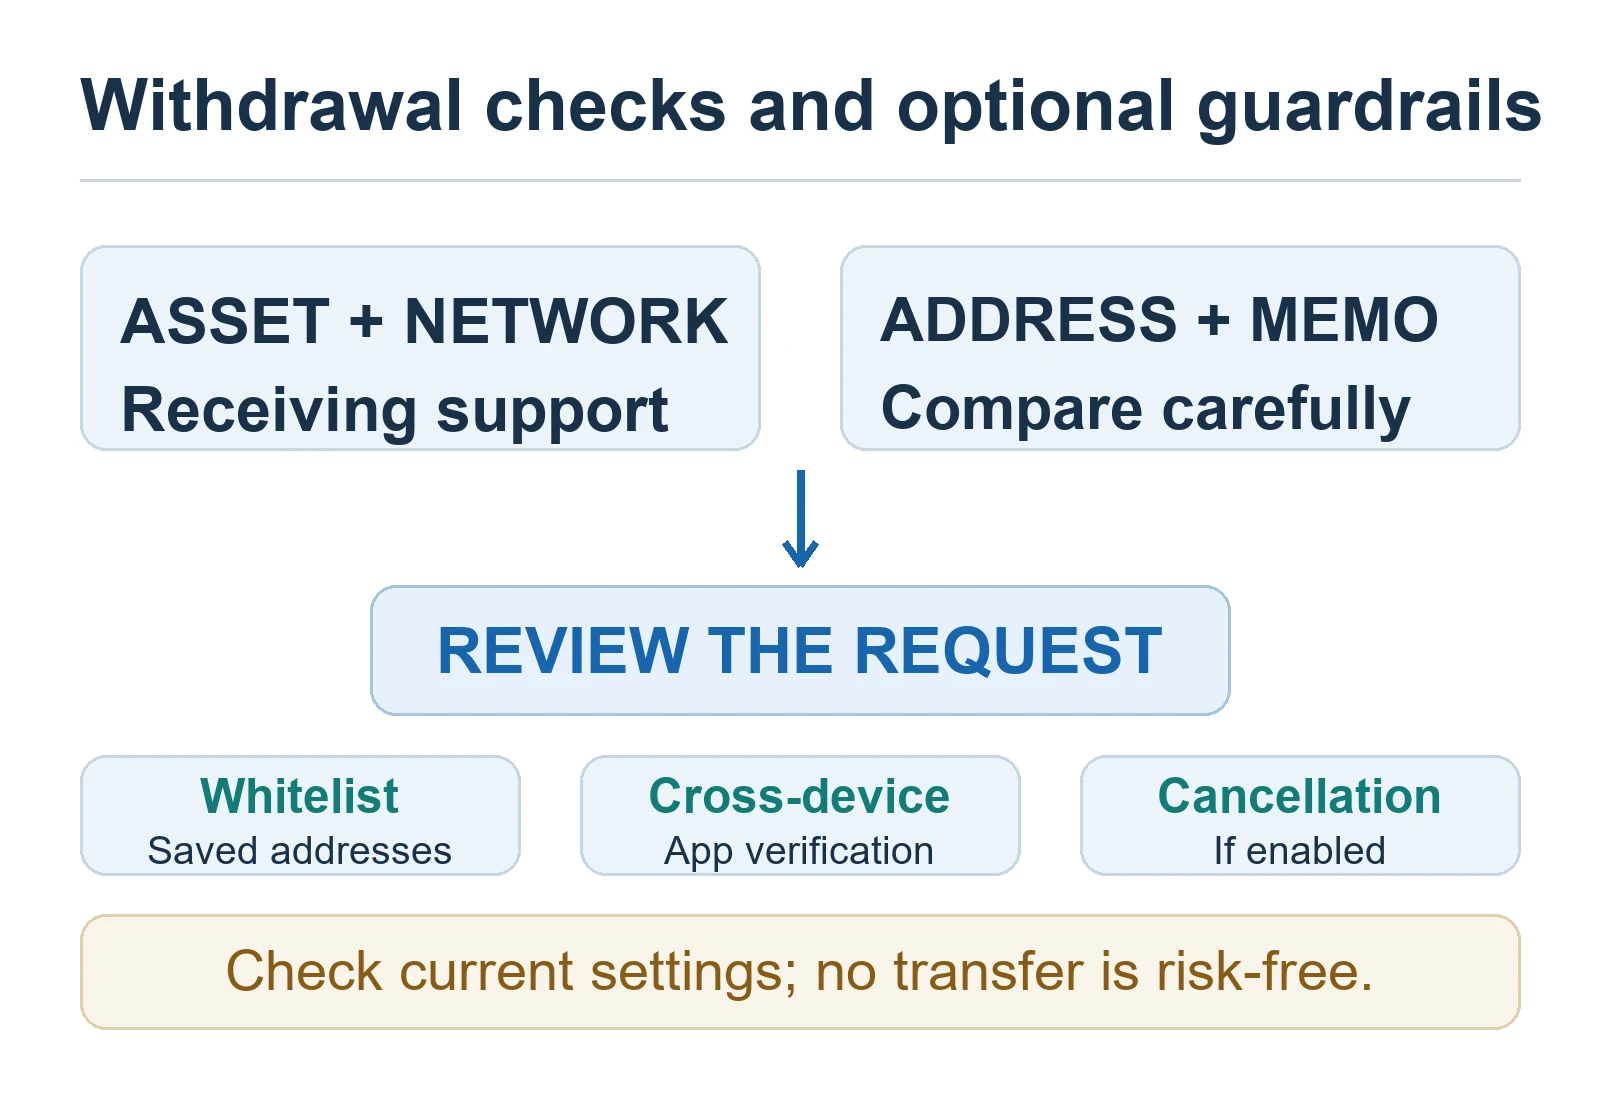
Bitget об’єднує кілька засобів захисту в розділі Налаштування безпеки → Налаштування виведення. Найкорисніше поєднання — білий список довірених адрес, перевірка на іншому пристрої та скасування виведення, якщо ці функції доступні для вашого облікового запису.
Білий список адрес для виведення
Білий список обмежує виведення коштів адресами, які ви зберегли як довірені. Додавайте адресу лише після перевірки активу, блокчейн-мережі, повної адреси та необхідного memo або тегу. Перед більшим переказом виконайте невелику тестову транзакцію. Знайома адреса в неправильній мережі все одно може призвести до безповоротної втрати.
Білий список адрес для виведення Bitget: налаштування надійних адрес і перевірка безпеки мережі
Перевірка та скасування між пристроями
Bitget описує перевірку виведення між пристроями як спосіб підтвердити в мобільному застосунку адресу, введену на вебсайті. Також Bitget документує однахвилинний період скасування, коли ввімкнено опцію скасування виведень. Ці засоби контролю створюють додаткові можливості помітити атаку із підміною адреси або помилку введення, але не замінюють ретельної перевірки перед надсиланням.
Виведення без пароля
Bitget також пропонує виведення без пароля для певних довірених адрес або невеликих переказів. Зручність зменшує кількість дій, але водночас може усунути свідомо передбачену контрольну точку безпеки. Для налаштування з пріоритетом безпеки залиште цю опцію вимкненою, якщо ви не ознайомилися з точними вимогами, лімітами, аспектами безпеки пристрою та компромісами щодо відновлення, зазначеними у вашому обліковому записі.
5. Захист пристроїв, сеансів, електронної пошти та доступу через API
Налаштування Bitget не можуть компенсувати злам облікового запису електронної пошти або пристрою. Використовуйте унікальний пароль для електронної пошти, увімкніть надійну 2FA для облікового запису електронної пошти, своєчасно оновлюйте операційну систему й браузер та не встановлюйте невідомі розширення браузера або програмне забезпечення для віддаленого доступу.
- Переглядайте список пристроїв або сеансів після подорожі, заміни пристрою чи будь-якого неочікуваного сповіщення.
- Завершіть невідомі сеанси та змініть облікові дані на чистому, довіреному пристрої.
- Видаляйте невикористовувані ключі API. Для активних ключів надавайте лише ті дозволи та обмеження за IP-адресами, які фактично потрібні стратегії; уникайте дозволу на виведення, якщо немає чітко обґрунтованої операційної потреби.
- Не підтверджуйте запит на використання ключа доступу, 2FA, виведення або відновлення, який ви не ініціювали.
- Використовуйте менеджер паролів для створення та зберігання унікального пароля Bitget замість повторного використання пароля від іншого сервісу.
Якщо доступ втрачено або виявлено підозрілу активність
- Припиніть користуватися посиланнями з електронних листів, текстових повідомлень, реклами або особистих повідомлень. Відкривайте Bitget із закладок або вручну введіть офіційний домен.
- На чистому пристрої спочатку захистіть зареєстровану електронну пошту, потім змініть пароль Bitget і перевірте налаштування безпеки, пристрої, ключі API та адреси для виведення.
- Якщо виведення очікує на виконання і функцію скасування ввімкнено, негайно скористайтеся задокументованим періодом скасування.
- Зв’яжіться з Bitget через канал підтримки, відкритий з офіційного сайту. Зафіксуйте час, ідентифікатори транзакцій, адреси, сповіщення пристрою та знімки екрана, не розкриваючи паролі, резервні ключі або одноразові коди.
- Якщо ви не можете завершити 2FA через втрату доступу до електронної пошти, телефону або Google Authenticator, скористайтеся процедурою самостійного відновлення облікового запису Bitget. Bitget зазначає, що відновлення двох або більше методів може вимагати відеоперевірки в реальному часі.
- Очікуйте тимчасових обмежень: Bitget наразі зазначає, що виведення та деякі інші функції вимикаються на 24 години після завершення відновлення.
Не сплачуйте особі, яка зв’язалася з вами в соціальних мережах, комісію за «розблокування», «податок» або «відновлення». Відновлення облікового запису слід розпочинати через офіційний інтерфейс підтримки Bitget; для перевірки підозрілих контактів можна скористатися засобом перевірки офіційних каналів Bitget.
Поширені запитання про безпеку облікового запису Bitget
Чи замінює ключ доступу 2FA Bitget?
Не обов’язково. Bitget зазначає, що ключі доступу можуть співіснувати з 2FA. Використання обох засобів зменшує залежність від одного облікового даного та забезпечує додатковий рівень перевірки для чутливих дій.
Чи обов’язково використовувати Google Authenticator?
В офіційному посібнику Bitget використовується Google Authenticator, водночас зазначається, що можуть працювати й інші надійні застосунки-автентифікатори. Перш ніж покладатися на альтернативу, підтвердьте сумісність, особливості резервного копіювання та синхронізацію часу.
Чи доводить код захисту від фішингу, що електронний лист справжній?
Ні. Правильний код є корисним доказом, але все одно слід перевірити повні дані відправника, домен, адресу призначення посилання та сам запит. Перевіряйте неочікувані канали за допомогою офіційного інструмента перевірки Bitget.
Що відбувається після відновлення облікового запису Bitget?
Згідно з актуальним посібником Bitget з відновлення, виведення та деякі чутливі функції тимчасово обмежуються на 24 години після завершення відновлення. Вимоги до перевірки та тривалість розгляду залежать від втрачених методів і необхідних доказів.
Чи гарантують ці налаштування безпеку активів?
Ні. Вони зменшують конкретні ризики захоплення облікового запису та несанкціонованого виведення, але не можуть усунути фішинг, компрометацію пристрою, ризик зберігання, збій платформи, ризик смартконтракту, ринкові збитки або регуляторні обмеження. На будь-якій кастодіальній біржі зберігайте лише суму, необхідну для вашої діяльності, і використовуйте кредитне плече лише тоді, коли розумієте ризик ліквідації.
Пов’язані посібники Bitget
- Чи безпечний Bitget? Безпека платформи, підтвердження резервів і оцінка ризиків
- Посібник із реєстрації на Bitget для нових облікових записів
- Мережі, комісії та безпека депозитів і виведень Bitget
- Посібник з апеляцій Bitget P2P і безпеки від шахрайства: докази, спори та перевірки перед вивільненням (2026)
Офіційні джерела Bitget
Операційні відомості в цьому посібнику перевірено за такими матеріалами Bitget 18 серпня 2026 року:
- Як налаштувати ключ доступу для облікового запису Bitget
- Як налаштувати Google Authenticator на Bitget
- Як налаштувати або змінити код захисту від фішингу
- Посібник із налаштувань виведення Bitget
- Відновлення облікового запису Bitget після втрати доступу
- Як перевірити офіційні канали Bitget і повідомити про підозрілі посилання
Незалежне розкриття інформації: BitQED — незалежний освітній сайт, а не Bitget. Деякі сторінки BitQED містять партнерські посилання, і BitQED може отримувати винагороду, якщо користувач реєструється через них. Це не змінює налаштувань безпеки, доступних в обліковому записі. Доступність функцій і політики можуть змінюватися, тому перед виконанням дій перевіряйте поточний інтерфейс та офіційні умови.
Якщо активи виглядають замороженими або обліковий запис вимкнено, перегляньте посібник Bitget щодо заморожених активів і розблокування, щоб відрізнити зарезервовані кошти, обмеження акаунта та загальні перерви.
Повідомлення про ризики: Торгівля криптовалютами та їхнє зберігання пов’язані з фішинговими, операційними, ринковими, ліквідними, контрагентськими та регуляторними ризиками. Продукти з кредитним плечем можуть спричинити швидкі збитки та ліквідацію. Засоби контролю безпеки зменшують конкретні шляхи атак, але не гарантують повернення активів або результативність інвестицій.