لتحسين أمان حساب Bitget، استخدم عدة طبقات مستقلة: مفتاح مرور، والمصادقة الثنائية (2FA) المستندة إلى تطبيق مصادقة، ورمزًا لمكافحة التصيد الاحتيالي، وضوابط سحب إلى العناوين الموثوقة، ومراجعة منتظمة للأجهزة، وبريدًا إلكترونيًا آمنًا لاسترداد الحساب. لا يوجد إعداد واحد يجعل حساب التداول آمنًا تمامًا، لذا تحقّق من الرسائل غير المتوقعة عبر أداة التحقق الرسمية من Bitget، واحتفظ بخطة لاسترداد الحساب يمكنك استخدامها من دون الاعتماد على الجهاز المفقود نفسه.
آخر مراجعة: 18 أغسطس 2026. قد تختلف أسماء القوائم وتوفر الميزات حسب الحساب والمنطقة والمنتج وإصدار التطبيق. تحقّق من إعدادات الأمان الحالية في حساب Bitget الخاص بك قبل الاعتماد على أي إجراء أمني.
الترتيب الموصى به لإعداد أمان Bitget
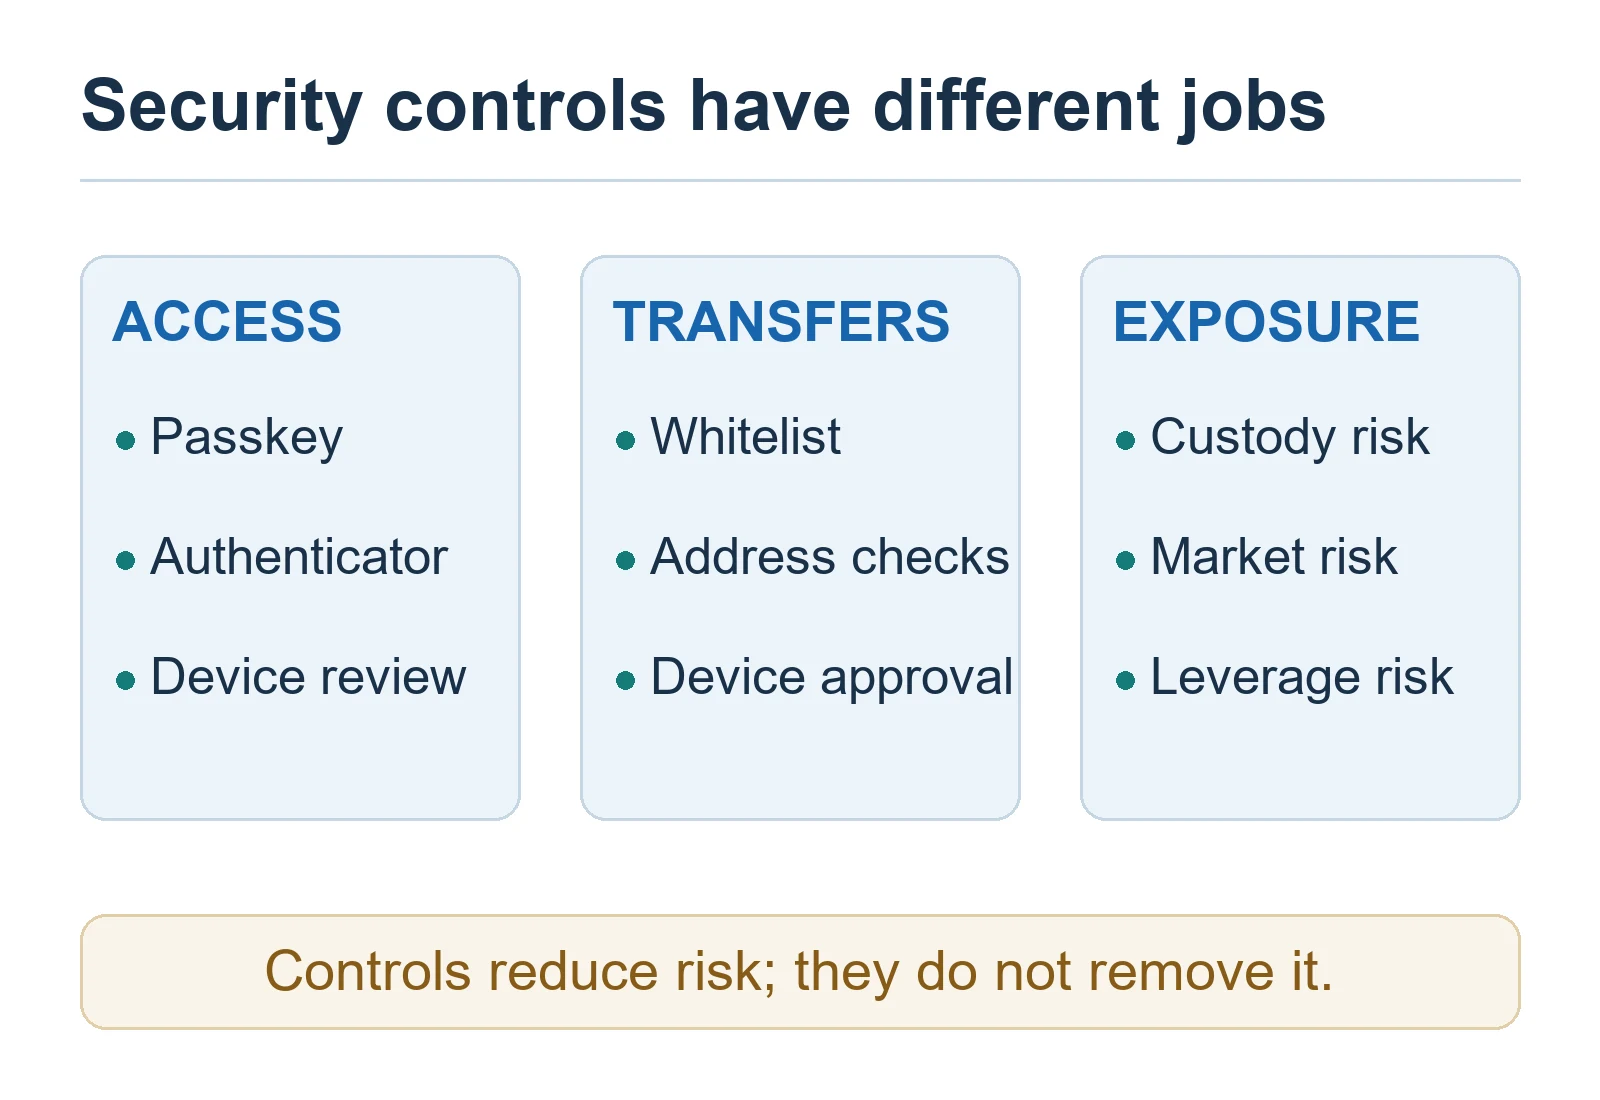
أكمل قائمة التحقق التالية قبل الاحتفاظ برصيد ذي قيمة في المنصة:
- أمّن حساب البريد الإلكتروني المسجل لدى Bitget باستخدام كلمة مرور فريدة ومصادقة ثنائية خاصة به.
- أضف مفتاح مرور لـ Bitget على جهاز موثوق. وحيثما كان ذلك مدعومًا، جهّز جهازًا موثوقًا ثانيًا أو مفتاح أمان حتى لا يصبح فقدان جهاز واحد نقطة فشل وحيدة.
- فعّل تطبيق مصادقة لـ Bitget، واحتفظ بمفتاح الإعداد أو النسخ الاحتياطي الخاص به دون اتصال بالإنترنت وبعيدًا عن كلمة المرور.
- أنشئ رمزًا خاصًا لمكافحة التصيد الاحتيالي، وتحقّق من ظهوره بشكل صحيح في رسائل البريد الإلكتروني الأصلية من Bitget.
- فعّل القائمة البيضاء لعناوين السحب، والتحقق من السحب عبر الأجهزة، وخيار إلغاء السحب حيثما كان متاحًا.
- راجع الأجهزة التي سجّلت الدخول، والجلسات النشطة، ومفاتيح API، وإشعارات الأمان. أزل أي شيء لا تتعرّف عليه.
- أضف موقع Bitget الرسمي ومركز الدعم إلى الإشارات المرجعية. اختبر مسار الاسترداد قبل حدوث حالة طارئة، من دون إرسال طلب استرداد.
- عند إضافة عنوان سحب، نفّذ عملية سحب اختبارية صغيرة، وتحقّق من الأصل والشبكة والعنوان والمذكرة أو الوسم عند الحاجة.
ما الذي يمكن لكل إجراء أمني فعله—وما الذي لا يمكنه فعله
| الإجراء | الغرض الرئيسي | القيد المهم |
|---|---|---|
| مفتاح المرور | يقلل الاعتماد على كلمة مرور قابلة لإعادة الاستخدام، ويستخدم اعتمادًا تشفيريًا مرتبطًا بالجهاز أو مُدارًا من قِبل مزود الخدمة. | لا يحمي جهازًا غير مقفل أو مخترقًا أو سيئ الاسترداد. ولا يزال أمان الجهاز والحساب السحابي مهمًا. |
| المصادقة الثنائية عبر تطبيق المصادقة | تضيف رمزًا محدود الصلاحية زمنيًا بعد كلمة المرور أو أثناء الإجراءات الحساسة. | يمكن أيضًا التصيد بالرمز في الوقت الفعلي، وقد يتجاوز الاسترداد الضعيف للحساب هذه الطبقة. |
| رمز مكافحة التصيد الاحتيالي | يساعدك على التعرّف على رسائل البريد الإلكتروني التي أنشأتها Bitget لحسابك. | لا يُغني عن التحقق من المرسل والنطاق الدقيق وعنوان URL المقصود وسياق الطلب. |
| القائمة البيضاء لعناوين السحب | تقيّد عمليات السحب بالعناوين التي حفظتها عمدًا باعتبارها موثوقة. | لا يزال يتعين عليك التحقق من الأصل والشبكة والمذكرة أو الوسم الصحيحين، ومن أمان محفظة الوجهة. |
| التحقق عبر الأجهزة والإلغاء | يضيف نقطة مراجعة أخرى، وقد يتيح لك إلغاء السحب لفترة وجيزة عند تفعيل الخيار. | توثّق Bitget نافذة إلغاء مدتها دقيقة واحدة؛ وهذا لا يضمن إمكانية استرداد كل عملية سحب خاطئة أو غير مصرّح بها. |
| التحقق من القنوات الرسمية | يتحقق مما إذا كان الرابط أو عنوان البريد الإلكتروني أو الحساب الاجتماعي معروفًا لدى Bitget. | يساعد ذلك فقط عند التحقق من القناة المحددة قبل النقر أو تسجيل الدخول أو إرسال الأصول. |
1. إعداد مفتاح مرور لـ Bitget
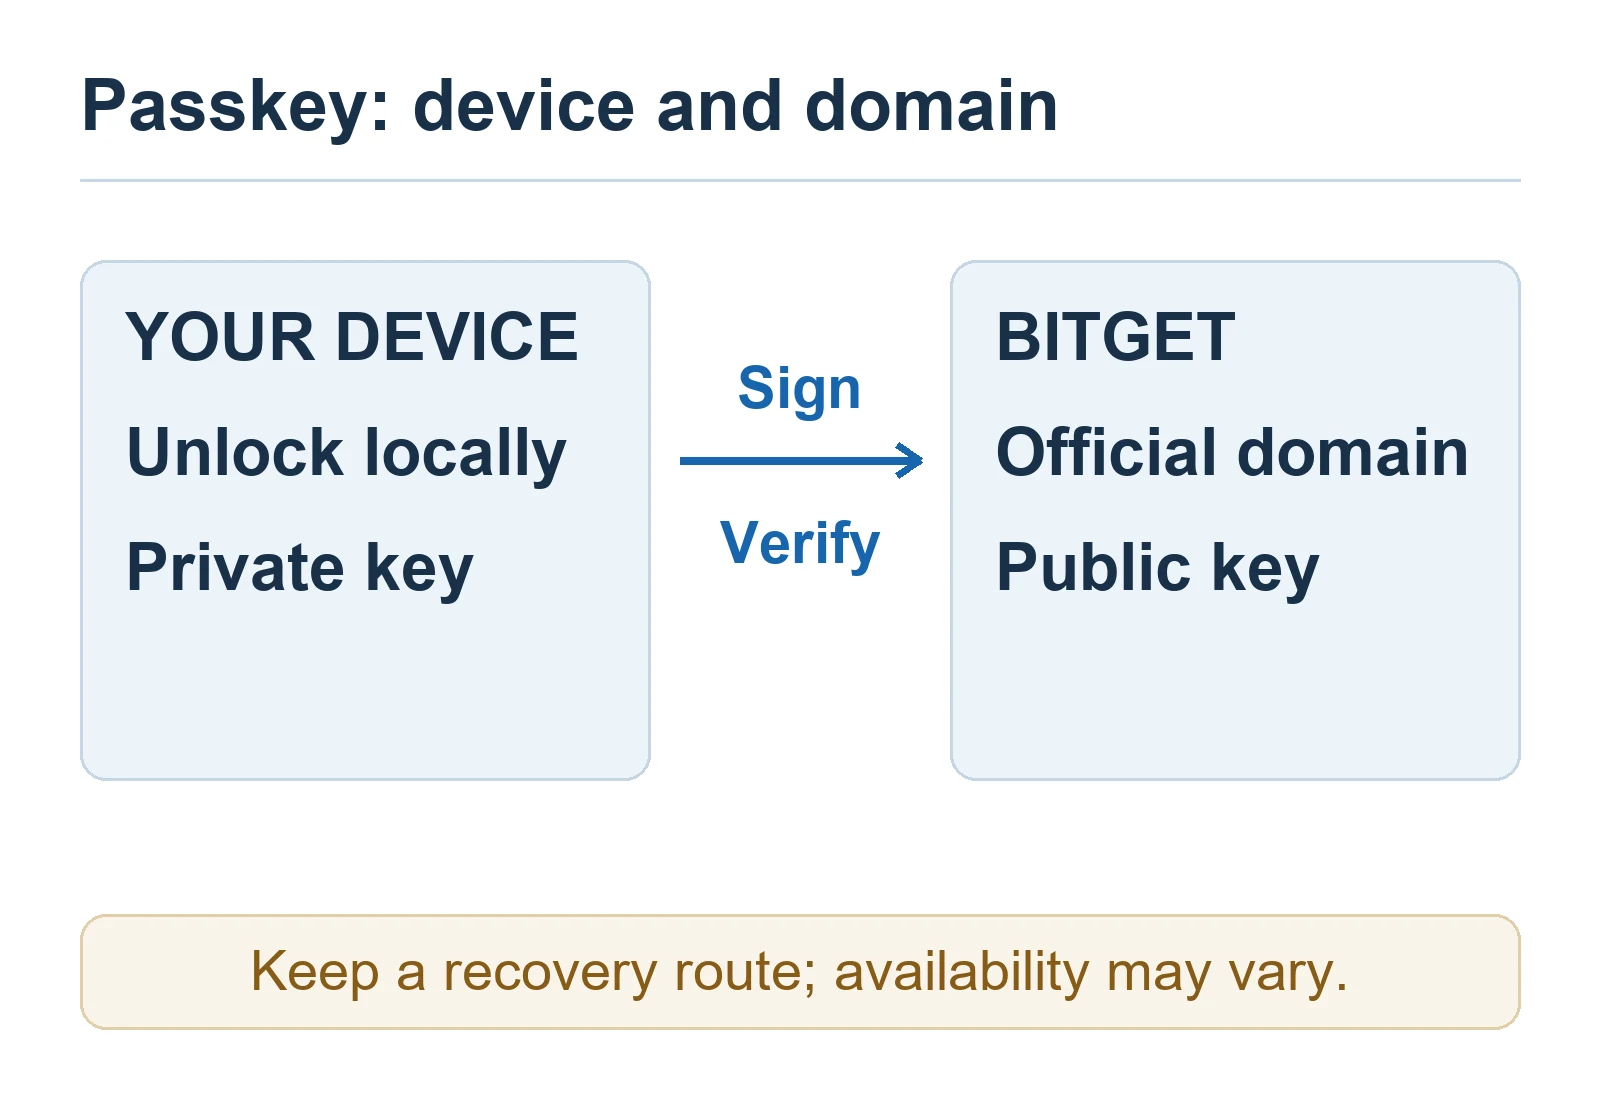
يستبدل مفتاح المرور سر تسجيل دخول قابلًا لإعادة الاستخدام باعتماد مفتاح عام يُفتح عبر التحقق البيومتري لجهازك أو رمز PIN أو مفتاح أمان متوافق. وتذكر Bitget أن المفتاح الخاص يظل على جهاز المستخدم، وأن الاعتماد مرتبط بنطاق Bitget. قد يقلل ذلك من المخاطر الناجمة عن إعادة استخدام كلمات المرور وعن العديد من صفحات تسجيل الدخول الزائفة، لكن ينبغي التعامل معه باعتباره طبقة واحدة لا وعدًا بحماية كاملة من التصيد الاحتيالي.
في تطبيق Bitget، المسار الرسمي الحالي هو مركز المستخدم → الأمان → مفتاح المرور → إضافة مفتاح مرور. اتبع مطالبة الجهاز وأكمل أي تحقق مطلوب للحساب. قد تختلف التسميات قليلًا على الموقع الإلكتروني أو بعد تحديث الواجهة.
- لا تضف مفاتيح مرور إلا على الأجهزة وحسابات المنصات التي تتحكم فيها.
- احمِ رمز فتح الجهاز وحساب Apple أو Google أو مدير كلمات المرور الذي قد يزامن مفتاح المرور.
- أبقِ المصادقة الثنائية عبر تطبيق المصادقة مفعّلة؛ إذ تذكر Bitget أن مفاتيح المرور والمصادقة الثنائية يمكن أن تتعايشا.
- إذا فُقد جهاز، فاستخدم إعدادات الأمان من جلسة موثوقة لإزالة مفتاح المرور الخاص به في أقرب وقت ممكن. وإذا تعذر عليك تسجيل الدخول، فاستخدم مسار استرداد الحساب الرسمي من Bitget.
2. إضافة المصادقة الثنائية المستندة إلى تطبيق مصادقة وحماية مفتاح النسخ الاحتياطي
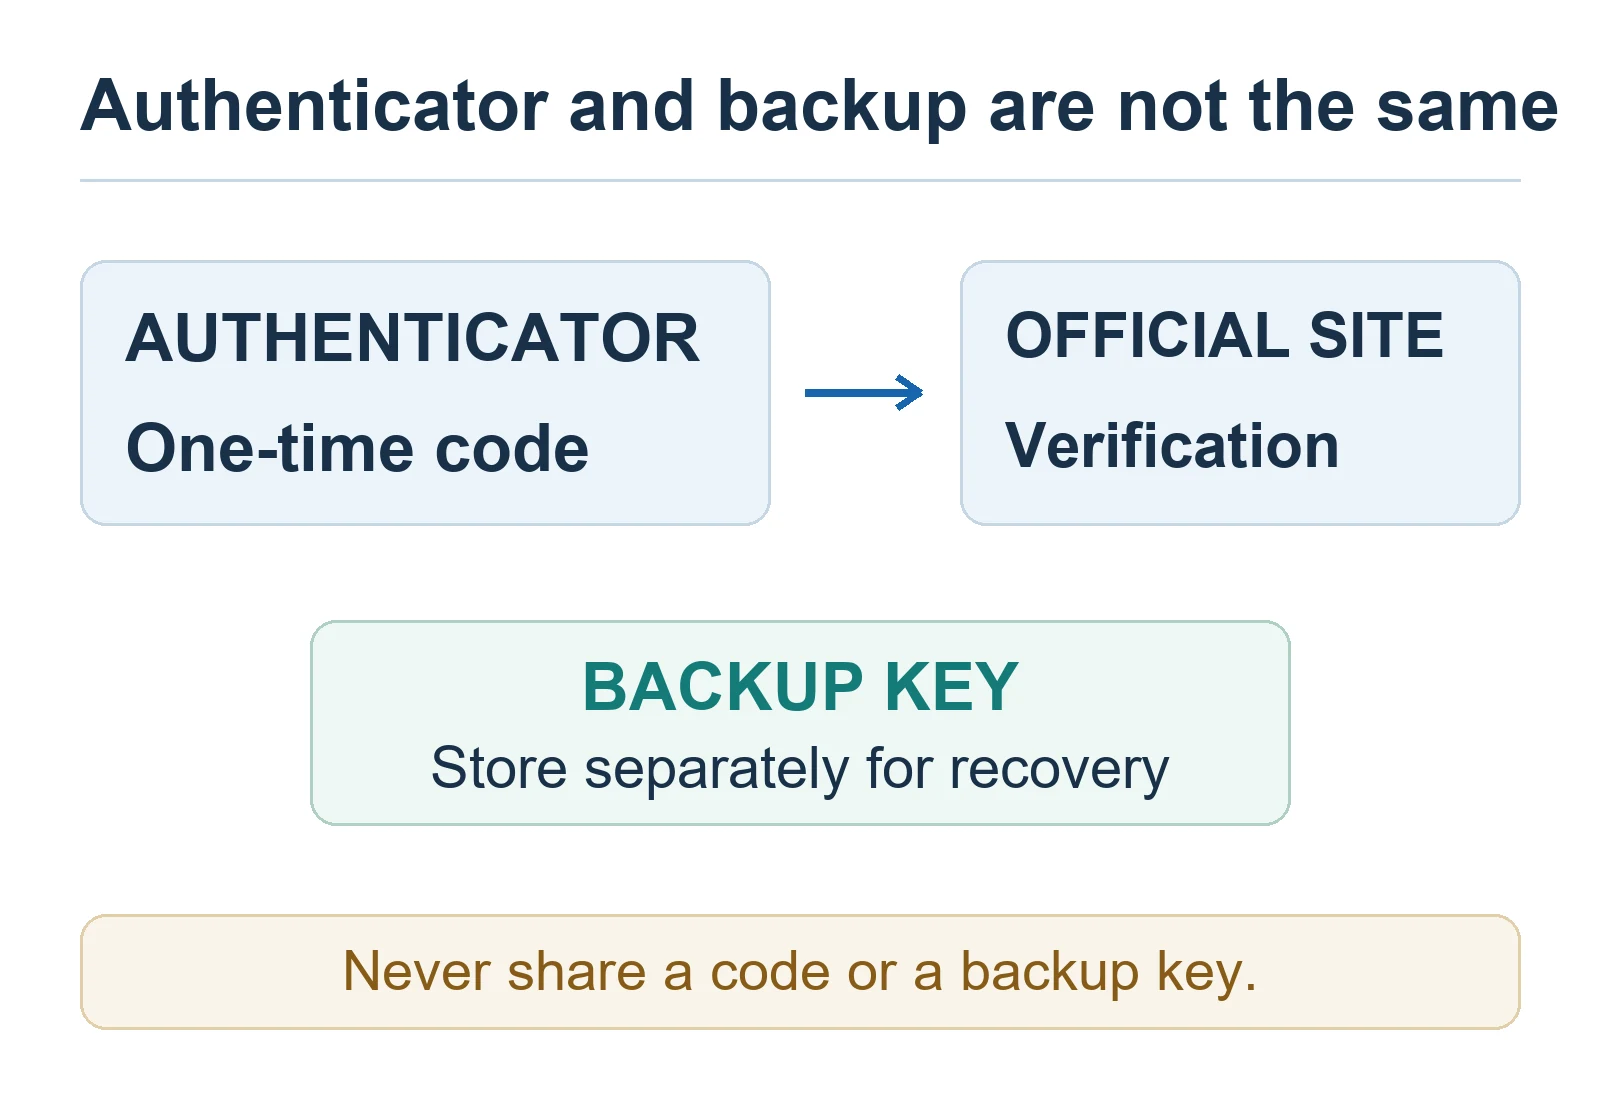
يوجّه دليل Google Authenticator الحالي من Bitget المستخدمين إلى مركز الحساب → الملف الشخصي → الأمان → Google Authenticator، ثم إلى مسح رمز QR أو إدخال مفتاح الإعداد والتأكيد باستخدام كلمة المرور لمرة واحدة المكوّنة من ستة أرقام. وتذكر Bitget أن التحقق عبر تطبيق المصادقة يمكن استخدامه لتسجيلات الدخول وعمليات السحب وتغييرات إعدادات الأمان.
يستحق مفتاح النسخ الاحتياطي أو الإعداد مستوى الحماية نفسه الذي يحظى به اعتماد الاسترداد. دوّنه أو خزّنه في مكان آمن غير متصل بالإنترنت وليس بجوار كلمة مرور Bitget. لا ترسله إلى نفسك عبر البريد الإلكتروني، ولا تلصقه في محادثة دعم، ولا تشاركه في تسجيل شاشة، ولا تحتفظ بنسخته الوحيدة على الهاتف الذي يُنشئ الرموز. لا تمنح أبدًا رمزًا يُستخدم لمرة واحدة لأي شخص يتواصل معك أولًا.
إذا كنت تستخدم تطبيق مصادقة عامًّا بدلًا من Google Authenticator، فتأكد من أنه يدعم بشكل موثوق كلمات المرور القياسية لمرة واحدة المستندة إلى الوقت، وافهم كيفية عمل نسخه الاحتياطية المشفّرة. قد يوفر جهاز مصادقة منفصل فصلًا أقوى، ولكن فقط إذا كانت لديك خطة عملية لاسترداد الحساب.
3. إنشاء رمز مكافحة التصيد الاحتيالي واستخدامه بشكل صحيح
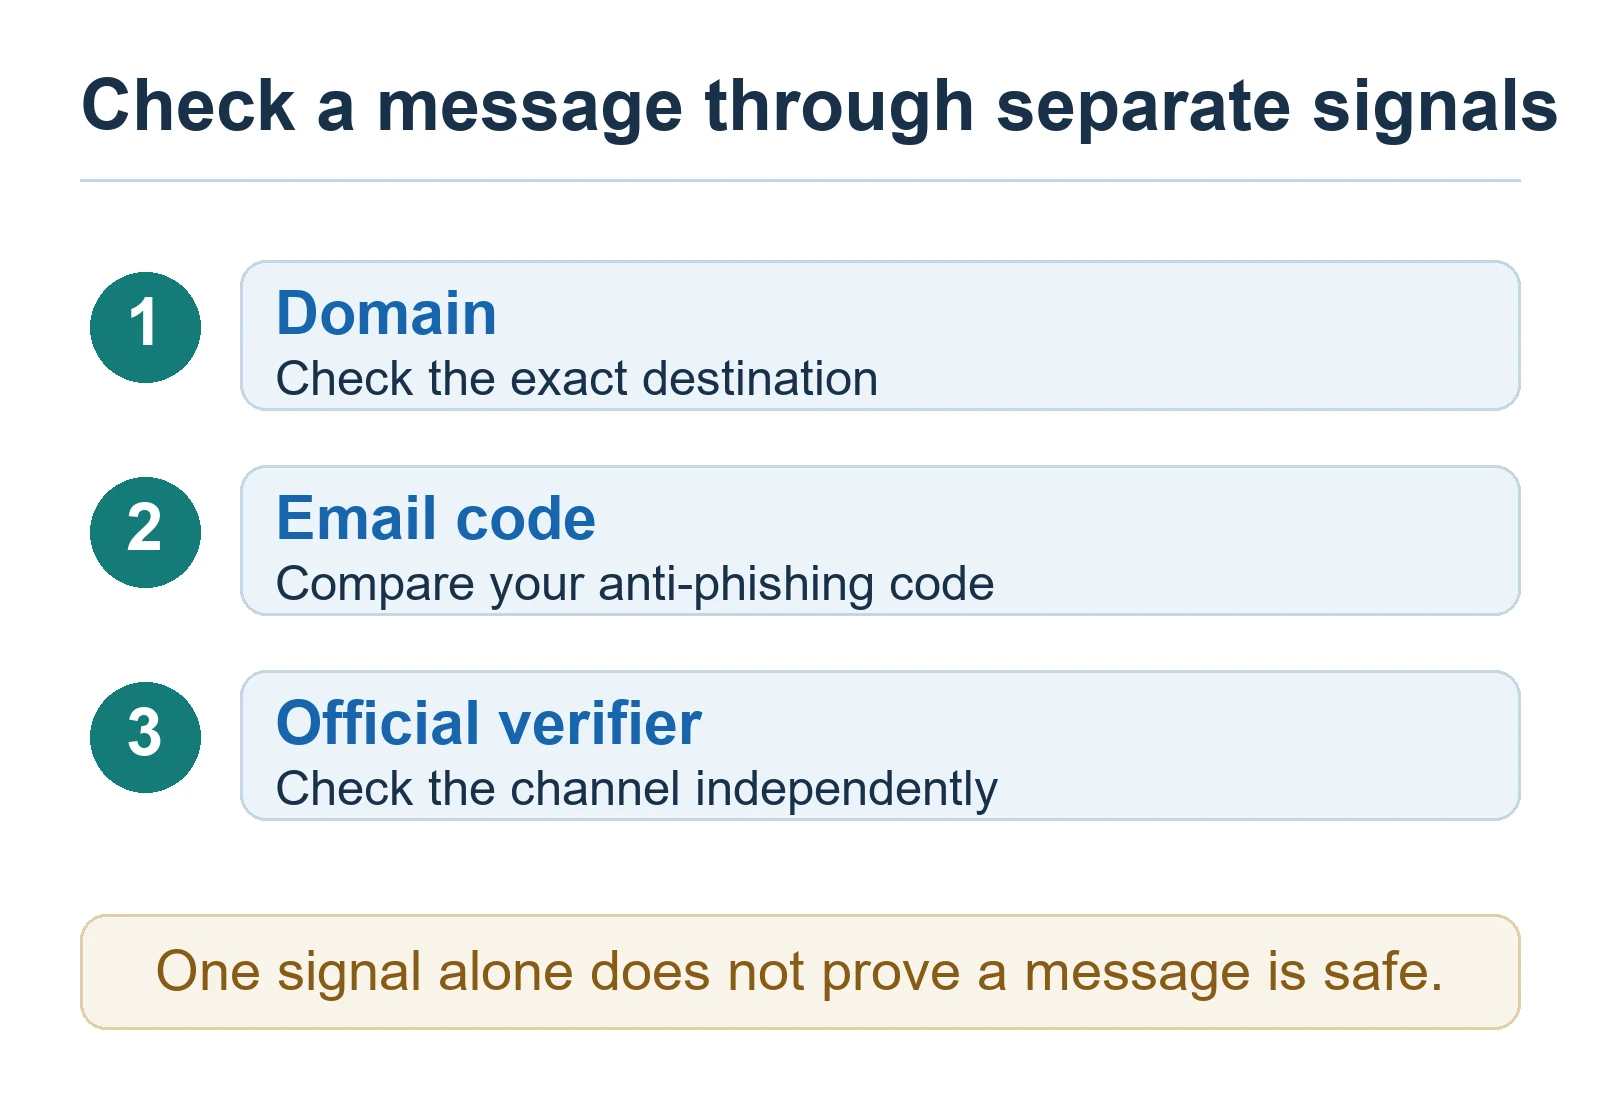
رمز مكافحة التصيد الاحتيالي هو عبارة تختارها في إعدادات الأمان لدى Bitget. تُدرجه Bitget في رسائل البريد الإلكتروني الرسمية المتعلقة بالحساب، بحيث تصبح الرسالة التي تفتقد الرمز المتوقع علامة تحذير فورية. ومسار الإعداد الحالي هو مركز المستخدم → الأمان → رمز مكافحة التصيد الاحتيالي.
- اختر رمزًا لا يكون اسمك أو كلمة مرورك أو رمز الإحالة الخاص بك أو عبارة تنشرها علنًا.
- لا تكتب رمز مكافحة التصيد الاحتيالي في موقع إلكتروني لمجرد أن رسالة بريد إلكتروني طلبت ذلك.
- تحقق من عنوان المرسل الكامل ومن وجهة الرابط الدقيقة؛ فقد تكون النطاقات المتشابهة بصريًا مقنعة.
- بالنسبة إلى رسالة بريد إلكتروني أو صفحة ويب أو حساب اجتماعي غير متوقع، استخدم أداة التحقق الرسمية من Bitget من صفحة دعم Bitget المضافة إلى الإشارات المرجعية، بدلًا من استخدام الرابط الموجود في الرسالة.
- اعتبر الإلحاح والتهديدات ورسوم «إلغاء قفل الحساب» وطلبات الوصول عن بُعد وطلبات كلمات المرور أو المفاتيح الخاصة أو الرموز المستخدمة لمرة واحدة مؤشرات على الاحتيال.
قد ينسخ المهاجم الذي اطّلع على رمزك بالفعل الرمز إلى رسالة مزورة. لذلك فإن الرمز أداة لكشف الاحتيال، وليس دليلًا بحد ذاته على أن البريد الإلكتروني أو الرابط آمن.
4. تعزيز أمان عمليات السحب من Bitget
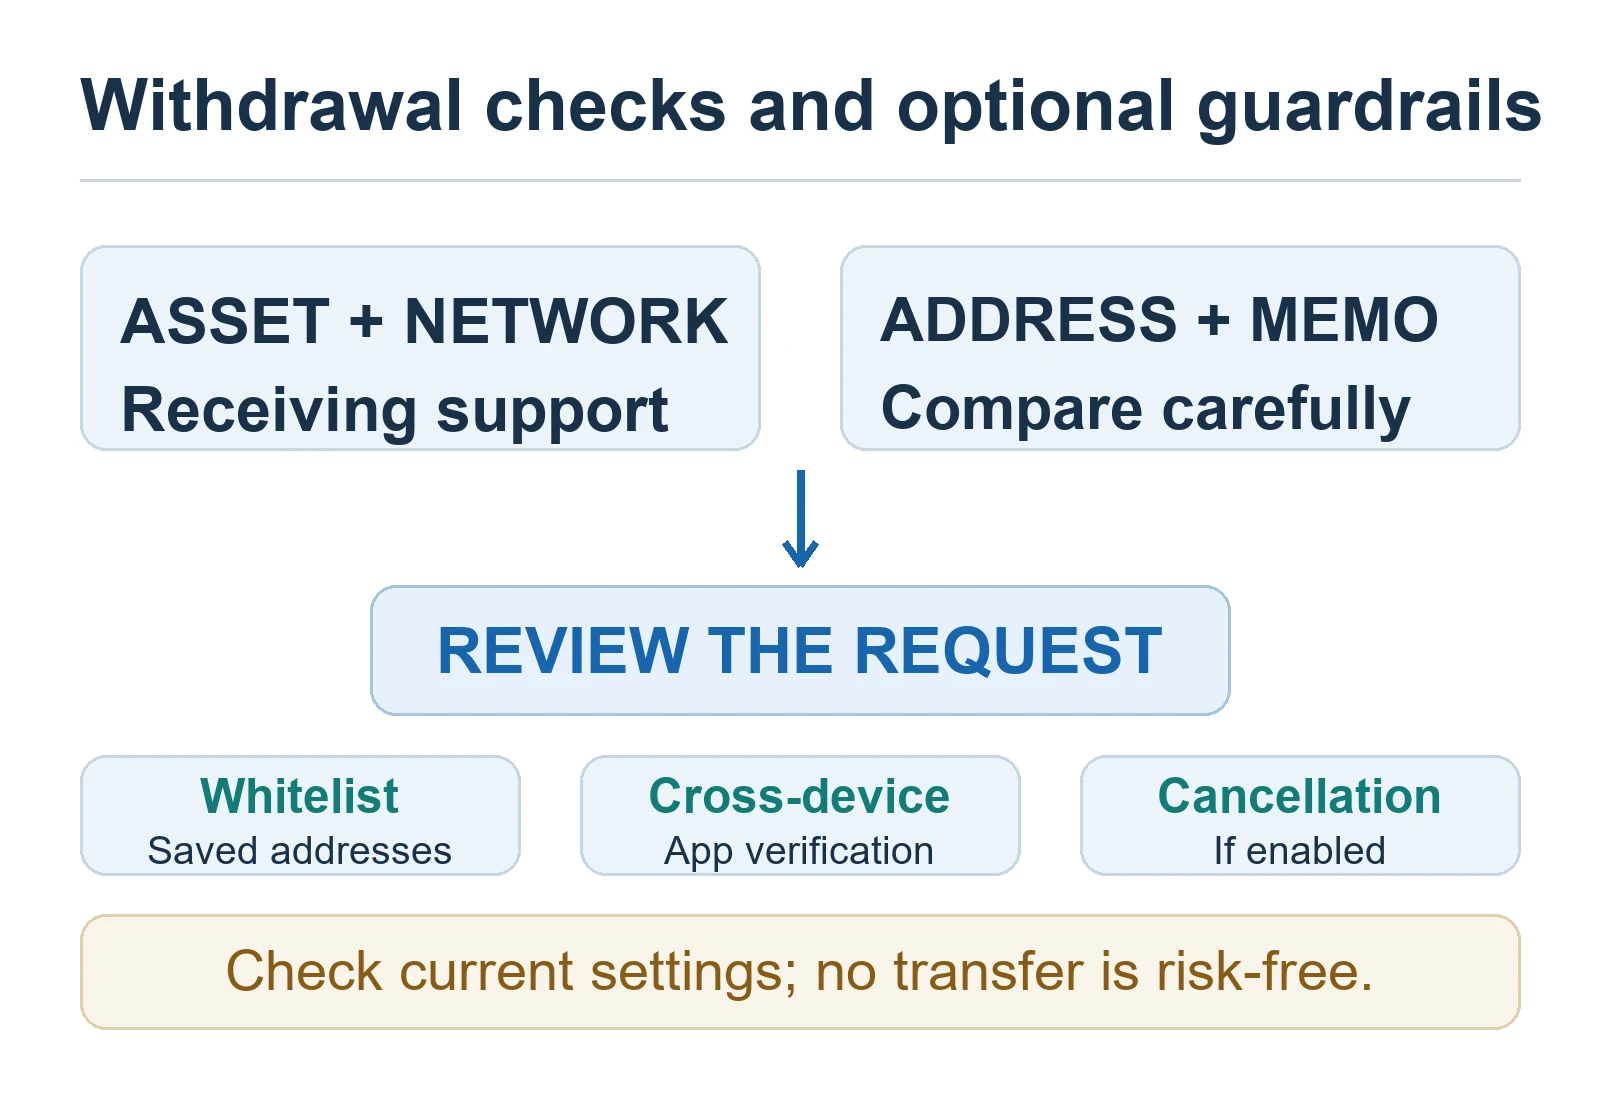
تجمع Bitget عدة ضوابط ضمن إعدادات الأمان → إعدادات السحب. ويتمثل المزيج الأكثر فائدة في قائمة بيضاء للعناوين الموثوقة، والتحقق عبر الأجهزة، وإلغاء السحب حيثما كانت الميزات متاحة لحسابك.
القائمة البيضاء لعناوين السحب
تقييد العناوين المسموح بها يحصر عمليات السحب في العناوين التي حفظتها كعناوين موثوقة. لا تضف عنوانًا إلا بعد التحقق من الأصل، وشبكة البلوك تشين، والعنوان الكامل، والمذكرة أو الوسم المطلوب. نفّذ معاملة اختبارية صغيرة قبل إجراء تحويل أكبر. فقد يؤدي عنوان مألوف على الشبكة الخاطئة إلى خسارة دائمة رغم ذلك.
القائمة البيضاء لسحوبات Bitget: إعداد العناوين الموثوقة والتحقق من أمان الشبكة
التحقق والإلغاء عبر الأجهزة
تصف Bitget التحقق من السحب عبر الأجهزة بأنه وسيلة لتأكيد عنوان أُدخل على الموقع الإلكتروني من خلال تطبيق الهاتف المحمول. كما توثّق فترة إلغاء مدتها دقيقة واحدة عند تفعيل خيار إلغاء عمليات السحب. تتيح هذه الضوابط فرصًا إضافية لاكتشاف هجوم استبدال العنوان أو خطأ في الإدخال، لكنها لا تغني عن التحقق الدقيق قبل الإرسال.
عمليات السحب دون كلمة مرور
تقدم Bitget أيضًا عمليات سحب دون كلمة مرور لبعض العناوين الموثوقة أو التحويلات الأصغر حجمًا. تقلل سهولة الاستخدام من الاحتكاك، لكنها قد تزيل أيضًا نقطة تحقق أمنية مقصودة. ولإعداد يضع الأمان أولًا، اترك هذا الخيار معطلًا ما لم تراجع شروط الأهلية والحدود وأمان الجهاز ومفاضلات الاسترداد المحددة المعروضة في حسابك.
5. تأمين الأجهزة والجلسات والبريد الإلكتروني والوصول إلى واجهة API
لا تستطيع إعدادات Bitget تعويض اختراق حساب بريدك الإلكتروني أو جهازك. استخدم كلمة مرور فريدة للبريد الإلكتروني، وفعّل المصادقة الثنائية القوية على حساب البريد، وحافظ على تحديث نظام التشغيل والمتصفح، وتجنب تثبيت إضافات متصفح غير معروفة أو برامج وصول عن بُعد.
- راجع قائمة الأجهزة أو الجلسات بعد السفر أو استبدال الجهاز أو ظهور أي تنبيه غير متوقع.
- سجّل الخروج من الجلسات غير المعروفة وغيّر بيانات الاعتماد من جهاز نظيف وموثوق.
- احذف مفاتيح API غير المستخدمة. وبالنسبة إلى المفاتيح النشطة، امنح فقط الصلاحيات ونطاق عناوين IP التي تحتاج إليها الاستراتيجية فعليًا؛ وتجنب صلاحية السحب ما لم يوجد متطلب تشغيلي مبرر بوضوح.
- لا توافق على طلب مفتاح مرور أو مصادقة ثنائية أو سحب أو استرداد لم تبادر إليه.
- استخدم مدير كلمات مرور لإنشاء كلمة مرور فريدة لـBitget وتخزينها بدلًا من إعادة استخدام كلمة مرور من خدمة أخرى.
إذا فقدت الوصول أو ظهر نشاط مريب
- توقف عن استخدام الروابط الواردة في رسائل البريد الإلكتروني أو الرسائل النصية أو الإعلانات أو الرسائل المباشرة. افتح Bitget من الإشارة المرجعية أو من النطاق الرسمي الذي أدخلته يدويًا.
- من جهاز نظيف، أمّن البريد الإلكتروني المسجل أولًا، ثم غيّر كلمة مرور Bitget وراجع إعدادات الأمان والأجهزة ومفاتيح API وعناوين السحب.
- إذا كانت عملية سحب معلقة وكانت ميزة الإلغاء مفعلة، فاستخدم نافذة الإلغاء الموثقة فورًا.
- تواصل مع Bitget عبر قناة الدعم التي تصل إليها من الموقع الرسمي. سجّل الأوقات ومعرّفات المعاملات والعناوين وتنبيهات الأجهزة ولقطات الشاشة، من دون كشف كلمات المرور أو مفاتيح النسخ الاحتياطي أو الرموز لمرة واحدة.
- إذا لم تتمكن من إكمال المصادقة الثنائية لأنك فقدت الوصول إلى البريد الإلكتروني أو الهاتف أو Google Authenticator، فاستخدم مسار استرداد الحساب للخدمة الذاتية لدى Bitget. وتذكر Bitget أن استرداد طريقتين أو أكثر قد يتطلب التحقق عبر فيديو مباشر.
- توقع فرض قيود مؤقتة: تذكر Bitget حاليًا أن عمليات السحب وبعض الوظائف الأخرى تُعطّل لمدة 24 ساعة بعد اكتمال الاسترداد.
لا تدفع رسوم «فتح» أو «ضريبة» أو «استرداد» لشخص يتواصل معك عبر وسائل التواصل الاجتماعي. يجب أن يبدأ استرداد الحساب من واجهة الدعم الرسمية لدى Bitget، ويمكن استخدام أداة التحقق من القنوات الرسمية لدى Bitget للتحقق من جهات الاتصال المشبوهة.
الأسئلة الشائعة حول أمان حساب Bitget
هل يحل مفتاح المرور محل المصادقة الثنائية في Bitget؟
ليس بالضرورة. تذكر Bitget أن مفاتيح المرور يمكن أن تتعايش مع المصادقة الثنائية. ويقلل استخدام كليهما من الاعتماد على بيانات اعتماد واحدة، ويوفر لك طبقة تحقق أخرى للإجراءات الحساسة.
هل Google Authenticator مطلوب؟
يستخدم الدليل الرسمي لـBitget تطبيق Google Authenticator، مع الإشارة إلى أن تطبيقات المصادقة الموثوقة الأخرى قد تعمل أيضًا. تحقق من التوافق وسلوك النسخ الاحتياطي ومزامنة الوقت قبل الاعتماد على بديل.
هل يثبت رمز مكافحة التصيد الاحتيالي أن البريد الإلكتروني أصلي؟
لا. يُعد الرمز الصحيح دليلًا مفيدًا، لكن ينبغي لك أيضًا التحقق من المرسل بالكامل والنطاق ووجهة الرابط والطلب. تحقّق من القنوات غير المتوقعة باستخدام أداة التحقق الرسمية لدى Bitget.
ماذا يحدث بعد استرداد حساب Bitget؟
وفقًا لدليل الاسترداد الحالي لدى Bitget، تُفرض قيود مؤقتة على عمليات السحب وبعض الميزات الحساسة لمدة 24 ساعة بعد اكتمال الاسترداد. وتعتمد متطلبات التحقق ومدة المراجعة على الطرق التي فُقد الوصول إليها والأدلة المطلوبة.
هل تضمن هذه الإعدادات سلامة الأصول؟
لا. فهي تقلل مخاطر محددة تتعلق بالاستيلاء على الحساب وعمليات السحب، لكنها لا تستطيع القضاء على التصيد الاحتيالي أو اختراق الجهاز أو مخاطر الحفظ أو تعطل المنصة أو مخاطر العقود الذكية أو خسائر السوق أو القيود التنظيمية. لا تحتفظ في أي منصة تداول حفظية إلا بالمبلغ اللازم لنشاطك، ولا تستخدم الرافعة المالية إلا إذا كنت تفهم مخاطر التصفية.
أدلة Bitget ذات الصلة
- هل Bitget آمنة؟ أمان المنصة وإثبات الاحتياطيات ومراجعة المخاطر
- دليل إنشاء حساب Bitget للمستخدمين الجدد
- شبكات الإيداع والسحب والرسوم والأمان في Bitget
- دليل استئناف Bitget P2P والسلامة من الاحتيال: الأدلة والنزاعات وفحوصات الإفراج (2026)
مصادر Bitget الرسمية
تم التحقق من التفاصيل التشغيلية الواردة في هذا الدليل مقابل مواد Bitget التالية في 18 أغسطس 2026:
- كيفية إعداد مفتاح مرور لحساب Bitget
- كيفية إعداد Google Authenticator على Bitget
- كيفية إعداد رمز مكافحة التصيد الاحتيالي أو تعديله
- دليل إعدادات السحب في Bitget
- استرداد حساب Bitget بعد فقدان الوصول
- كيفية التحقق من قنوات Bitget الرسمية والإبلاغ عن الروابط المشبوهة
إفصاح مستقل: موقع BitQED موقع تعليمي مستقل وليس Bitget. تتضمن بعض صفحات BitQED روابط تابعة، وقد تتلقى BitQED تعويضًا إذا سجّل مستخدم من خلالها. ولا يغير ذلك إعدادات الأمان المتاحة في الحساب. قد يتغير توفر الميزات والسياسات، لذا أكد الواجهة الحالية والشروط الرسمية قبل اتخاذ أي إجراء.
إذا بدت الأصول مجمّدة أو تعطل الحساب، فراجع دليل أصول Bitget المجمّدة وفتح الحساب للتمييز بين الرصيد المحجوز والقيود الفردية وتوقف الخدمة العام.
إشعار المخاطر: ينطوي تداول العملات المشفرة وحفظها على مخاطر التصيد الاحتيالي والتشغيل والسوق والسيولة والطرف المقابل والمخاطر التنظيمية. يمكن للمنتجات ذات الرافعة المالية أن تؤدي إلى خسائر سريعة وتصفية. تقلل ضوابط الأمان مسارات هجوم معينة، لكنها لا تضمن استرداد الأصول أو أداء الاستثمار.